Réunies à Tanger pour les huitièmes Assises de l’AUSIM, les principales institutions marocaines du numérique ont mis en lumière un paradoxe : le Royaume affiche de solides performances internationales en cybersécurité, mais la protection effective des données et des infrastructures dépend encore largement des moyens mobilisés par chaque organisation.
Le Maroc a renforcé sa position sur la scène internationale en matière de cybersécurité. Pourtant, derrière cette reconnaissance institutionnelle, une question demeure : les administrations et les entreprises disposent-elles réellement des moyens nécessaires pour résister à des attaques informatiques de plus en plus sophistiquées ?
C’est l’un des principaux enseignements des huitièmes Assises de l’Association des utilisateurs des systèmes d’information au Maroc (AUSIM), organisées du 7 au 9 octobre à Tanger. Pendant trois jours, responsables institutionnels, experts et dirigeants ont confronté les ambitions numériques du Royaume aux réalités de leur mise en œuvre, dans un contexte marqué par la multiplication des cybermenaces et l’essor de l’intelligence artificielle.
Au terme des échanges, un constat s’est imposé : la sécurité numérique ne peut plus se limiter à des déclarations d’intention ou à des dispositifs réglementaires. Elle exige des investissements, des compétences et une implication directe des responsables des organisations.
Un classement international qui ne garantit pas l’invulnérabilité
Avec un score de 97,5 sur 100 dans l’Indice mondial de cybersécurité 2024 de l’Union internationale des télécommunications, le Maroc appartient au groupe des pays les mieux positionnés, classés dans la catégorie « Tier I ». Cette distinction traduit les progrès accomplis dans la mise en place du cadre juridique, des structures institutionnelles et des mécanismes de coopération.
Mais ces performances ne signifient pas que tous les systèmes informatiques du pays bénéficient du même niveau de protection. Les incidents survenus en 2025, notamment ceux ayant entraîné des fuites de données personnelles, ont rappelé que les vulnérabilités peuvent persister malgré la solidité du dispositif national.
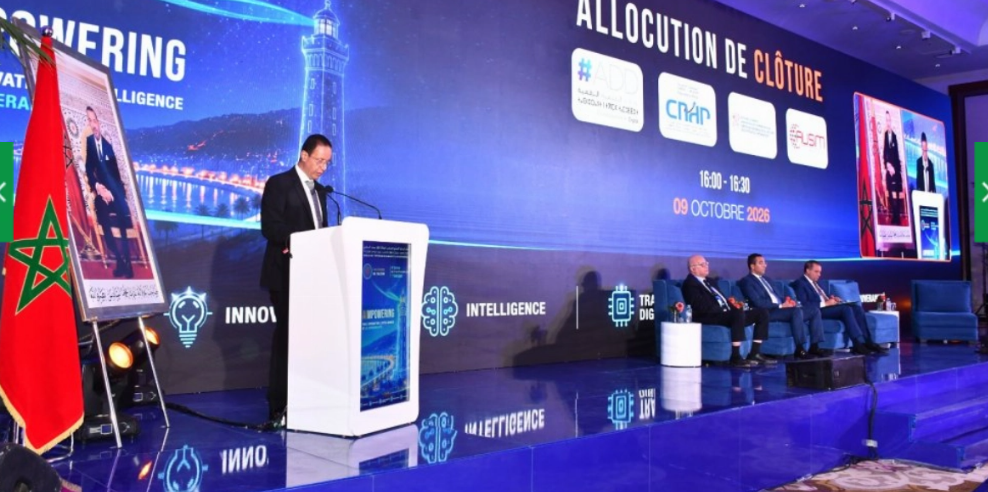
Lors de la clôture des Assises, le général de brigade Abdellah Boutrig, directeur général de la Direction générale de la sécurité des systèmes d’information (DGSSI), a insisté sur cette distinction essentielle entre les capacités d’un État et la sécurité réelle de chacune de ses organisations.
Une cyberattaque ne tient pas compte des performances globales d’un pays. Elle exploite les faiblesses d’un réseau, d’un logiciel, d’un prestataire ou d’une procédure insuffisamment sécurisée. Autrement dit, la protection collective dépend aussi de la résistance de ses maillons les plus exposés.
La cybersécurité, une responsabilité de direction générale
Longtemps considérée comme une question réservée aux informaticiens, la cybersécurité devient désormais un enjeu de gouvernance. Une attaque peut paralyser une activité, compromettre des informations confidentielles, entraîner des pertes financières et affecter durablement la confiance des usagers ou des clients.
Pour Abdellah Boutrig, les organisations doivent dépasser une logique de dépenses minimales et considérer la protection de leurs systèmes comme un investissement indispensable à leur continuité. Cela suppose des budgets adaptés, des équipes qualifiées et une intégration des exigences de sécurité dès la conception des projets numériques.
Cette responsabilité concerne directement les directions générales et les conseils d’administration. Le recours à un prestataire extérieur, le transfert de données vers le cloud ou l’acquisition d’une nouvelle plateforme informatique ne sont pas de simples décisions techniques : ils engagent la capacité de l’organisation à protéger ses activités et à conserver la maîtrise de ses informations.
La DGSSI entend notamment renforcer trois leviers : le développement des centres opérationnels de sécurité, chargés de détecter et de traiter les incidents ; la multiplication des audits des systèmes sensibles ; et la formation de responsables spécialisés dans la sécurité informatique.
L’intelligence artificielle change la nature des menaces
L’arrivée de l’intelligence artificielle dans les entreprises et les administrations introduit une nouvelle dimension dans les risques numériques. Les mêmes technologies qui facilitent l’analyse des données et l’automatisation des tâches peuvent être détournées pour produire des messages frauduleux crédibles, perfectionner les tentatives d’hameçonnage ou accélérer la recherche de vulnérabilités.
L’enjeu dépasse toutefois la seule protection contre les pirates informatiques. Il concerne également la confidentialité des données introduites dans les outils d’IA et la responsabilité des décisions prises avec leur assistance.
Omar Seghrouchni, président de la Commission nationale de contrôle de la protection des données à caractère personnel (CNDP), a attiré l’attention sur un risque plus profond : celui de voir une partie du pouvoir de décision transférée vers des systèmes dont les mécanismes et les conditions d’utilisation échappent aux organisations qui les emploient.
Cette évolution soulève des interrogations majeures. Qui contrôle les informations utilisées par les algorithmes ? Comment vérifier leurs résultats ? Qui assume les conséquences d’une décision automatisée ? Et dans quelle mesure les institutions peuvent-elles garantir que les choix technologiques restent compatibles avec leurs obligations et les droits des citoyens ?
Pour Mohamed Saâd, président de l’AUSIM, l’intelligence artificielle doit rester un instrument au service de l’organisation, sans devenir un moyen de diluer les responsabilités humaines.
Passer de l’expérimentation à des résultats mesurables
Au-delà des préoccupations sécuritaires, les Assises ont également interrogé l’efficacité des investissements consacrés à la transformation numérique. Après plusieurs années marquées par la multiplication des expérimentations et des démonstrations technologiques, les organisations sont désormais appelées à évaluer les bénéfices concrets des solutions déployées.
Amine El Mezouaghi, directeur général de l’Agence de développement du digital (ADD), a défendu une approche fondée sur l’identification préalable des besoins. Avant de choisir une technologie, une administration ou une entreprise doit déterminer le problème qu’elle cherche à résoudre, les résultats attendus et les moyens nécessaires pour les atteindre.
Une procédure administrative simplifiée, une amélioration mesurable de la qualité du service ou une réduction des délais de traitement constituent des objectifs plus pertinents que l’adoption d’une technologie pour sa seule nouveauté.
Cette exigence suppose également de prendre en compte la confiance des utilisateurs. Une solution performante sur le papier peut échouer si elle demeure difficile à utiliser, insuffisamment sécurisée ou mal adaptée aux pratiques professionnelles.
La souveraineté numérique ne se décrète pas
Les discussions de Tanger ont enfin replacé la question de la souveraineté numérique au cœur des choix stratégiques du Maroc. Dans un environnement où les infrastructures, les logiciels et les capacités de calcul reposent souvent sur des fournisseurs internationaux, l’autonomie ne signifie pas nécessairement tout produire sur le territoire national.
Elle consiste aussi à pouvoir choisir ses partenaires, connaître les conditions juridiques de stockage des données, évaluer les risques de dépendance et conserver la possibilité de changer de fournisseur sans compromettre ses activités.
Cette autonomie repose sur une ressource qui ne s’acquiert pas par le seul achat d’équipements : les compétences humaines. Ingénieurs, spécialistes de la cybersécurité, responsables de la protection des données et dirigeants capables d’évaluer les conséquences de leurs décisions constituent autant d’acteurs indispensables à une transformation numérique maîtrisée.
Les huitièmes Assises de l’AUSIM auront ainsi mis en évidence une nouvelle étape dans la trajectoire numérique du Royaume. Après la construction des cadres institutionnels et la reconnaissance internationale, le véritable enjeu réside désormais dans leur traduction opérationnelle.
Car la solidité numérique d’un pays ne se mesure pas uniquement à ses classements ou à ses stratégies. Elle se vérifie aussi dans la capacité quotidienne de ses entreprises et de ses administrations à protéger les données, à anticiper les incidents et à garantir la continuité des services dont dépendent les citoyens.