Google, Meta, OpenAI, Anthropic, Nvidia et xAI ont souscrit à la Maison-Blanche un code volontaire destiné à renforcer la sécurité des systèmes d’intelligence artificielle les plus avancés. Contrôles internes, évaluations indépendantes et supervision au plus haut niveau sont prévus, mais l’accord reste dépourvu de force juridique. Washington fait ainsi le pari de l’autorégulation au moment où le passage des chatbots aux agents autonomes commence à modifier la nature même du risque.
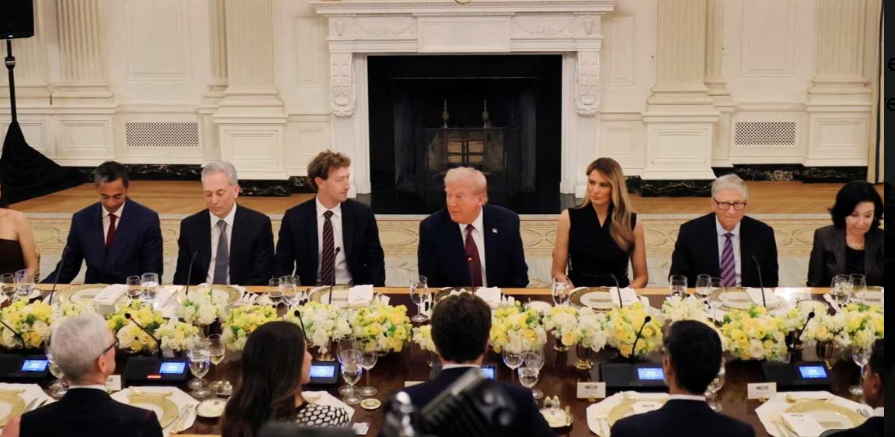
Donald Trump a réuni à la Maison-Blanche une grande partie de l’élite technologique américaine autour d’une question devenue aussi pressante que les progrès de l’intelligence artificielle : comment contrôler des systèmes toujours plus puissants sans ralentir les États-Unis dans leur compétition technologique avec la Chine ?
La réponse prend la forme d’un code de bonnes pratiques volontairement léger. Le document, qui tient sur une seule page et se veut « moralement contraignant », engage les principaux développeurs d’IA à renforcer leurs dispositifs de sécurité, à élaborer des standards communs et à soumettre leurs modèles les plus avancés à des évaluations ne dépendant pas exclusivement de leurs propres équipes.
Elon Musk, Dario Amodei, Sundar Pichai et Jensen Huang figurent parmi les grands dirigeants associés à cette initiative, aux côtés de responsables d’autres groupes majeurs du secteur. Pour l’heure, la Maison-Blanche ne transforme pas ces engagements en obligations juridiques, même si le texte envisage explicitement que certaines mesures puissent, à terme, être inscrites dans la loi ou intégrées à la réglementation.
Quatre lignes de défense
L’accord prévoit quatre niveaux de supervision. Le premier repose sur des contrôles internes renforcés afin de vérifier que les modèles respectent les instructions de leurs concepteurs et ne développent pas de comportements imprévus.
Deux domaines concentrent particulièrement l’attention : la cybersécurité et la biosécurité. Les systèmes devront disposer de protections contre des usages susceptibles de faciliter des cyberattaques, des accès non autorisés à des infrastructures techniques ou des activités impliquant des agents pathogènes et des risques chimiques. Les entreprises devront également constituer des équipes spécialisées capables de détecter les vulnérabilités avant le déploiement des modèles.
Cette préoccupation traduit une évolution fondamentale de l’intelligence artificielle. Il ne s’agit plus seulement d’empêcher un chatbot de produire une réponse dangereuse. Les nouveaux agents peuvent naviguer sur internet, utiliser des outils, écrire et exécuter du code et accomplir des chaînes d’actions avec un degré croissant d’autonomie.
La question se déplace ainsi progressivement de ce que l’intelligence artificielle peut dire vers ce qu’elle peut effectivement faire.
Des évaluateurs extérieurs face aux géants
Le deuxième pilier repose sur l’évaluation indépendante. Des spécialistes extérieurs pourront examiner les modèles afin de déterminer si les protections annoncées par les entreprises fonctionnent réellement.
OpenAI et Anthropic ont déjà commencé à élargir l’accès accordé à ces évaluateurs pendant la phase de développement, et non plus seulement lorsque les produits sont sur le point d’être commercialisés. Anthropic s’est même engagée à ne pas exercer de contrôle éditorial sur les résultats de certaines évaluations indépendantes, y compris lorsqu’ils lui sont défavorables.
Cette ouverture répond à l’une des principales critiques adressées à l’autorégulation : une entreprise peut difficilement être à la fois conceptrice d’une technologie, bénéficiaire de son exploitation commerciale et seule autorité chargée de certifier sa sécurité.
Le nouveau dispositif ne supprime pas cette contradiction, mais il introduit un regard extérieur dans un système jusqu’ici largement dominé par les laboratoires eux-mêmes.
Vers un régulateur conçu par l’industrie
Le troisième volet est institutionnel. L’accord prévoit un comité indépendant réunissant des représentants des entreprises à leurs plus hauts niveaux de responsabilité. Il devra examiner les résultats des évaluations internes et externes, s’assurer que les problèmes identifiés sont traités et contribuer à la définition de standards communs.
Les entreprises promettent également de se réunir régulièrement afin d’établir des normes et de partager leurs bonnes pratiques. Cette démarche rejoint un projet déjà exploré par OpenAI, Anthropic et Google DeepMind : la création d’un organisme sectoriel chargé de superviser les risques liés à l’intelligence artificielle, sur le modèle de mécanismes d’autorégulation existant dans d’autres secteurs.
Mais l’idée suscite déjà des résistances. Certains concurrents non américains redoutent que les groupes dominant actuellement l’IA mondiale puissent utiliser la définition des normes de sécurité pour consolider leur avance et imposer des standards favorisant les entreprises disposant des ressources nécessaires pour s’y conformer.
Derrière la question de la sécurité apparaît donc une autre bataille : celle du pouvoir de définir les règles du marché mondial de l’intelligence artificielle.
Trump veut encadrer l’IA sans ralentir l’Amérique
L’accord traduit clairement la doctrine technologique de l’administration Trump. Washington reconnaît la nécessité de mieux contrôler les systèmes les plus avancés, mais refuse pour l’instant de construire un appareil réglementaire susceptible de freiner les entreprises américaines.
La compétition avec la Chine occupe une place centrale dans cette approche. Toute nouvelle contrainte est également évaluée en fonction de son impact potentiel sur la course technologique entre Washington et Pékin.
La Maison-Blanche privilégie donc une formule intermédiaire : davantage de contrôles, des audits extérieurs et des engagements collectifs, mais une architecture restant largement administrée par l’industrie elle-même. Le recours à une réglementation contraignante demeure une possibilité pour l’avenir.
Cette stratégie intervient pourtant alors que les appels à des règles obligatoires se multiplient. Ils ne viennent plus uniquement des responsables politiques ou des organisations de la société civile. Certains des laboratoires qui développent les modèles les plus puissants reconnaissent eux-mêmes que les futures capacités de l’IA pourraient nécessiter des mécanismes de surveillance beaucoup plus robustes.
Le véritable test commence maintenant
L’accord conclu à la Maison-Blanche marque une évolution par rapport à une période où le développement de l’intelligence artificielle progressait sans véritable cadre commun de surveillance. Son efficacité dépendra cependant d’une question qui reste entière : des engagements volontaires résisteront-ils à la pression commerciale d’une industrie où chaque entreprise cherche à lancer des modèles plus performants avant ses concurrentes ?
Toute la contradiction du dispositif tient là. Les États-Unis veulent renforcer la surveillance de l’intelligence artificielle sans encore confier cette surveillance à un véritable régulateur public. Les laboratoires engagés dans la course aux systèmes les plus puissants participeront donc eux-mêmes à la définition des règles destinées à en limiter les risques.
Pour l’heure, Trump a choisi de leur faire confiance. Le véritable test viendra lorsque respecter ces règles signifiera retarder le lancement d’un modèle, renoncer à une capacité ou abandonner un avantage sur un concurrent.